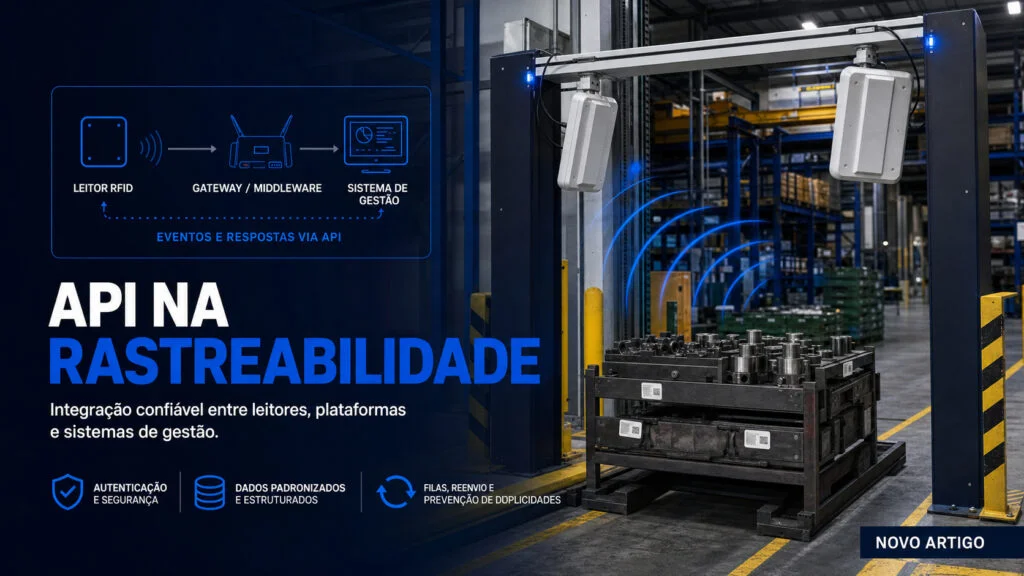
Perder controle de embalagens retornáveis e gastar horas em inventários manuais corrói margem e atrasa operações. No Brasil, cadeias com baixa visibilidade exigem integrar leitores, plataformas e ERPs; este artigo explica APIs na rastreabilidade com exemplos de troca de eventos, autenticação, estrutura de dados, filas, reenvio, prevenção de duplicidades e o papel de gateways/middleware.
O que é API na rastreabilidade?
Uma API na rastreabilidade é a interface que conecta leitores (RFID, leitores de QR/Bluetooth), gateways e sistemas corporativos para trocar eventos de localização e status em tempo real. Essas APIs normalmente usam REST para requisições síncronas, Webhooks para notificações push e MQTT para telemetria leve em ambientes com muitas mensagens por segundo.
APIs push (webhooks/MQTT) enviam eventos assim que ocorrem; APIs pull (REST) permitem consulta periódica de estado. A escolha impacta latência, consumo de banda e complexidade de garantia de entrega em cenários com leituras massivas.
Parágrafo destacado (featured snippet): Uma API na rastreabilidade integra leitores, gateways e ERPs para transmitir eventos de localização e status em tempo real, usando REST para consultas, Webhooks para notificações push e MQTT para telemetria leve—garantindo visibilidade contínua de ativos e RTIs.
Exemplos práticos:
- Leitura de tag UHF que dispara evento para AXHub com payload JSON imediado.
- QR code escaneado no recebimento que atualiza o ERP com novo estado de lote.
Benefícios técnicos imediatos incluem redução de latência, consistência de dados e facilidade de auditoria para SPED e requisitos contábeis como CPC 27.
Por que APIs importam para operações no Brasil
APIs transformam silos de informação em fluxo contínuo, essencial no Brasil onde a logística tem alta variabilidade e forte terceirização de frota. Processos manuais geram erros que impactam custos, compliance e sustentabilidade (economia circular, ESG), afetando auditorias e relatórios obrigatórios.
Métricas e impactos típicos:
- Redução do tempo de conferência na doca: de 4h para 30–60 minutos por carga com integração em tempo real.
- Acuracidade de inventário: melhoria de 70% → 95% com leitura automatizada e APIs sincronizadas.
- Perdas de embalagens retornáveis (RTIs): muitas indústrias brasileiras relatam até 20%/ano sem sistemas automatizados.
Casos setoriais:
- Indústria automotiva: sincronização de kanban eletrônico com ERP evita paradas de linha por falta de peça.
- Alimentos: rastreabilidade por lote e data de validade para atender recall e compliance sanitário.
- E‑commerce: visibilidade de pátio reduz perdas e acelera despacho, importante diante do pico sazonal.
APIs são a base para integrar tecnologias legadas e novas, permitindo dashboards em tempo real, compliance com SPED e relatórios financeiros que consideram CPC 27.
Desafios operacionais comuns sem integração
Sem APIs maduras, as operações sofrem leituras isoladas, divergência entre sistema e chão e perda recorrente de RTIs e embalagens. Esses gaps provocam filas na portaria, atrasos na produção e multas contratuais por falha na entrega ou rastreabilidade.
Consequências reais:
- Atrasos de produção por falta de peças devido a inventário desatualizado.
- Multas e não conformidade em contratos logísticos por entregas fora do SLA.
- Perda financeira por RTIs não rastreadas e capital imobilizado.
Por setor
- Indústria automotiva: leituras manuais causam pick errors e retrabalho na linha.
- Alimentos e bebidas: ausência de rastreabilidade por lote dificulta recalls e prejudica compliance sanitário.
- E‑commerce e 3PL: filas na doca aumentam o lead time e elevam custo de manuseio.
Sem integração, a visibilidade do pátio e do fluxo de materiais fica fragmentada, comprometendo KPIs operacionais e indicadores financeiros.
Custo do controle manual e impactos financeiros
O custo do controle manual pode ser estimado por horas-homem, frequência de inventário e perdas não contabilizadas. Fórmula simplificada de custo anual: C = (H × R × F) + P + CI, onde H = horas por ciclo, R = custo/hora, F = frequência anual, P = perdas estimadas, CI = custo do capital imobilizado.
Exemplo numérico curto:
- H = 8 horas/dia; R = R$ 40/hora; F = 250 dias; P = R$ 200.000/ano; CI = R$ 100.000
- C = (8 × 40 × 250) + 200.000 + 100.000 = 780.000 reais/ano.
Estimativa de ROI da automação:
- Redução de horas: 70%
- Redução de perdas: 50%
- Economia anual aproximada = 0,7×(8×40×250) + 0,5×200.000 = R$ 416.000
Bullets para custos típicos:
- Inventário cíclico manual: custo direto em horas e interrupção operacional.
- Perdas não contabilizadas: RTIs e embalagens retornáveis.
- Custo de capital imobilizado por estoque excessivo por falta de visibilidade.
Esses números ajudam a construir um business case para investimento em APIs e sensores conectados.
Troca de eventos entre leitores, plataformas e ERPs
Fluxo técnico típico: leitor → gateway → middleware → AXHub → ERP. Cada etapa pode transformar ou enriquecer o evento, aplicar regras de negócio e garantir entrega confiável. Mensagens podem ser RESTful, Webhook ou MQTT dependendo da topologia.
Exemplo: sequência
Leitura UHF no pátio → Gateway local agrega e envia JSON por HTTPS para AXHub → AXHub valida e publica evento para ERP via API REST. Latência aceitável: 100–500ms para picos locais; até 1–5s em ambientes distribuídos.
Payload simplificado — evento de leitura: { “eventId”: “evt-12345”, “timestamp”: “2026-11-14T09:32:00Z”, “readerId”: “GATE-12”, “tagEpc”: “E20034120123456789012345”, “rssi”: -65, “antenna”: 1 }
Payload simplificado — atualização de status RTI: { “eventId”: “evt-12346”, “rtiId”: “RTI-9876”, “status”: “chegou_docas”, “location”: “doca-3”, “updatedBy”: “AXHub” }
Headers HTTP típicos:
- Authorization: Bearer
- Content-Type: application/json
- X-Request-Id: uuid
Respostas comuns: 200 OK com body de confirmação ou 202 Accepted para processamento assíncrono. Logs e códigos de erro padronizados facilitam reprocessamento e auditoria.
Autenticação, autorização e segurança em APIs
Em ambientes industriais, segurança começa na autenticação e segue por autorização e proteção de payload. Métodos comuns: API Keys, OAuth2 (Client Credentials) para serviços máquina-a-máquina, mTLS para autenticação por certificado e assinatura de payload para integridade.
Práticas recomendadas:
- Rate limiting para prevenir abuso e proteger gateways.
- Logging estruturado e rastreabilidade para auditoria (SPED/CPC 27).
- Criptografia em trânsito (TLS 1.2+/1.3) e proteção de segredos em vaults.
Exemplo de header Authorization: Authorization: Bearer eyJhbGciOiJSUzI1NiIsInR5cCI6IkpXVCJ9…
Outras proteções:
- CORS configurado estritamente para painéis web.
- Assinatura HMAC no payload para detectar alteração em trânsito.
- Políticas de rotação de chaves e controle de acesso baseado em funções (RBAC).
Aplicar essas medidas reduz riscos operacionais e atende requisitos de compliance e segurança corporativa.
Filas, reenvio e prevenção de duplicidades
Filas são essenciais para tolerância a pico e desconexões de leitores; opções comuns incluem RabbitMQ, AWS SQS e Kafka. Filas desacoplam produtores e consumidores, permitem buffering e ordenação por partição quando necessário.
Estratégias de reenvio:
- Backoff exponencial para evitar stampedes em sistemas sobrecarregados.
- Dead‑letter queues para eventos que falham repetidamente.
- Retries limitados com rastreamento de tentativas.
Prevenção de duplicidade e idempotência:
- Gerar um eventId único (UUID) por leitura.
- Calcular hash do payload e armazenar últimas N chaves para dedupe.
- Endpoint idempotente: processa uma vez e retorna sucesso para repeats.
Exemplo de lógica de idempotência (pseudo‑JSON): { “eventId”: “evt-12345”, “action”: “process”, “ifNotProcessed”: true } Pseudocódigo:
- if eventId in store -> return 200 (already processed)
- else -> process; store eventId; return 201
Passos operacionais:
- Habilitar DLQ e monitor.
- Implementar store distribuído para eventIds.
- Registrar métricas de duplicidade e latência.
Gateways, middleware e solução Activa‑ID para ROI
Muitos leitores dependem de gateways/middleware para tradução de protocolos, filtragem e buffering. Arquitetura recomendada: dispositivos → gateways locais → Activa Flow (middleware) → AXHub → ERP/BI, com monitoramento e alertas em tempo real.
Activa‑ID oferece integração padrão com leitores UHF, BLE e QR, diagnósticos remotos e lógica de negócio parametrizável para reduzir perdas. A solução provê dashboards de visibilidade de pátio e relatórios compatíveis com requisitos de auditoria e SPED.
Benefícios quantificáveis:
- Redução de perdas de RTIs.
- Aumento da acuracidade de inventário.
- Economia operacional em horas administrativas e inventários físicos.
Checklist de implantação
- Mapear fluxos críticos e pontos de leitura.
- Definir protocolos (MQTT/REST/Webhook) e SLAs de latência.
- Implementar autenticação (OAuth2/mTLS).
- Configurar filas e DLQs para tolerância.
- Validar payloads JSON e políticas de idempotência.
- Conectar AXHub ao ERP e validar relatórios fiscais (CPC 27/SPED).
Para quantificar ROI use: redução de perdas, ganho percentual de acuracidade e horas poupadas; então aplique preço médio por hora e custo de capital para estimar payback. Solicite um diagnóstico técnico com Activa‑ID para estimativa prática e prova de conceito.
Conclusão:
A automação de dados e a visibilidade em tempo real diminuem perdas e liberam capital de giro, gerando retorno mensurável para operações logísticas e industriais. Soluções bem integradas evitam retrabalhos, reduzem inventários cíclicos e melhoram produtividade. A Activa-ID Tecnologia combina hardware (RFID, BLE, QR Code) e software (AXHub, Activa Flow) para transformar rastreabilidade em resultado operacional. Solicitar um diagnóstico para sua empresa leva apenas alguns minutos — e o retorno sobre o investimento vale muito a pena.
Activa-ID Tecnologia — Dados Únicos em Visibilidade, Automação e Resultado A Activa-ID Tecnologia é uma DataTech especializada em rastreabilidade, identificação e visibilidade operacional em tempo real, integrando hardware (RFID, BLE, QR Code) e software (AXHub, Leads iD, Activa Flow) para indústrias, logística, saúde e varejo em todo o Brasil.
FAQ – Perguntas Frequentes
Abaixo respondemos dúvidas técnicas e operacionais frequentes para gestores de TI que avaliam APIs para rastreabilidade.
O que é necessário para integrar leitores ao AXHub via API?
Normalmente é preciso um gateway (se leitores não falam HTTP), credenciais de API, contrato de payload (JSON) e roteamento de mensagens. A Activa‑ID recomenda validar latência, segurança e idempotência antes da implantação.
Como evitar duplicidades quando o leitor reenviar o mesmo evento?
Use eventId único e idempotência na API; implemente hash do payload e verificação temporal na plataforma. Filas com dedupe ou lógica de deduplicação no consumidor também previnem registros múltiplos.
Que método de autenticação é mais adequado em ambientes industriais?
OAuth2 (Client Credentials) ou mTLS são preferíveis para produção; API Keys podem servir em ambientes controlados. Priorize renovação automática de credenciais e logs centralizados para auditoria.
Os leitores sempre precisam de um gateway/middleware?
Nem sempre, mas muitos leitores industriais dependem de gateways para translate protocolos, buffering e reconexão. O artigo explica quando usar gateways e quando conectar leitores diretamente ao AXHub.
Quanto tempo leva uma prova de conceito e como medir ROI?
Uma PoC típica varia de 4 a 8 semanas dependendo da escala; medir ROI com indicadores: redução de perdas (%), acuracidade de inventário, horas de trabalho economizadas e tempo de ciclo operacional. Activa‑ID costuma entregar diagnóstico e estimativas de ROI como etapa inicial.
Luciana Cabrini
AutoraLuciana Cabrini atua na construção de soluções que conectam identificação, rastreabilidade, automação e inteligência de dados para empresas que desejam transformar operações físicas em dados confiáveis para tomada de decisão.